Cyberrisiko ist keine reine IT-Frage. Es ist eine Übung.
Unsere These 7 in „KI-Agenten im Mittelstand“ lautet: Cyberresilienz und menschliche Eingriffsfähigkeit entscheiden über Vertrauen. Sie verlangt regelmäßig getestete Eingriffsverfahren. Dieser Deep Dive stellt die Frage dahinter: Wie übst du das eigentlich?
Auf einen Blick
- Ein Stopp, den es technisch gibt, ist noch keine Fähigkeit. Sie entsteht, wenn Menschen wissen, dass sie ihn auslösen dürfen, wie es geht, und es geübt haben.
- Nicht alles lässt sich zurücknehmen. Wer das weiß, weiß auch, wo vorher ein Mensch hinschauen muss.
- Aufsicht trägt nur mit Zeit, Wissen und Erlaubnis. Fehlt eines davon, bleibt die Freigabe ein Klick.
- Cyberrisiko ist eine Übungs- und Führungsfrage. Geübt wird im Team, verankert ist es im Risikomanagement, und der Beirat fragt nach.
1. Die Meldung, die niemand einordnen konnte
Mitten in der Übung kam die Nachricht: Daten aus unserer Firma kursieren im Darknet.
Ich war Pressesprecherin einer fiktiven Firma, und innerhalb von 30 Minuten kam vieles gleichzeitig. Die Produktion stand, ein Investor rief an, eine Journalistin auch, der Backup-Server war nicht erreichbar, eine Schlüsselperson fehlte. Und eben diese Meldung.
Keiner von uns konnte einschätzen, was sie bedeutet. Sind wir gehackt worden? Oder sind die Daten irgendwo anders abgeflossen? Wir wussten es nicht, und wir haben nicht angehalten, um es zu klären.
Dabei hätte genau dort eine kurze Pause Sinn gemacht: stoppen, die eine Frage stellen, bevor du dich um Investor, Journalistin und Produktion kümmerst. Es gab in der Übung mehrere solche Momente. Niemand hat „Das weiß ich nicht“ gesagt. Ich glaube nicht, dass das an den Menschen lag. Es gehört nicht zur Kultur.
Was ich mitgenommen habe: Cyberrisiko ist keine reine Technikfrage. Es ist eine Frage von Übung und Verantwortung: Wer macht wann was? Und wer ist freitags um 23 Uhr erreichbar und weiß, was zu tun ist? Wie wäre das bei euch?
2. Was These 7 fordert – und was offen bleibt
Das Thesenpapier „KI-Agenten im Mittelstand“ verlangt in These 7 „regelmäßig getestete Eingriffsverfahren“. Frage 10 im Boardroom Check lautet: „Wie bleibt das Unternehmen bei Störungen, Angriffen oder einem Anbieterwechsel handlungsfähig – einschließlich Stop-, Override- und Rollback-Mechanismen?“
Das ist die richtige Frage. Was fehlt, ist der Weg dorthin: Wer testet das? Wie fängt ein Team an? Und in welchem Umfeld lernen Menschen dabei etwas, statt nur eine Liste abzuhaken? Genau da setze ich an.
These 7 hat zwei Hälften. Die erste soll verhindern, dass etwas passiert: Zero Trust, Least Privilege, Monitoring, Red Teaming. Die zweite gilt für den Fall, dass es trotzdem passiert: stoppen, übersteuern, zurückrollen. Über diese zweite Hälfte schreibe ich, weil an ihr alles hängt, sobald die erste nicht gehalten hat. Und weil Agenten schneller handeln, als ein Mensch mitliest, bleibt dafür wenig Zeit.
Die Übung aus Abschnitt 1 drehte sich nicht um KI-Agenten. Die Lücke, die ich dort gesehen habe, ist die zwischen Wissen und Handeln.
3. Drei Fähigkeiten, drei Tests
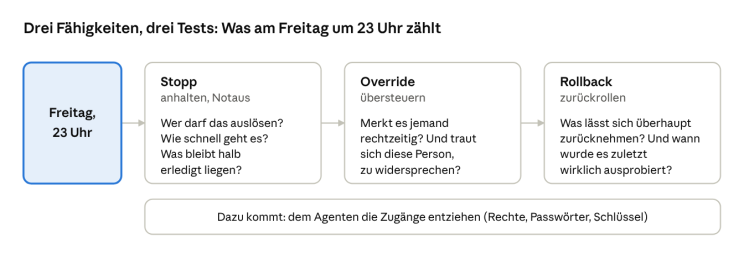
„Stop-, Override- und Rollback-Mechanismen“ klingt nach einer Funktion. Es sind drei. Jede braucht ihren eigenen Test:
- Stopp (auch „Kill Switch“ oder Notaus): den Agenten anhalten, und zwar so, dass er sicher zum Stillstand kommt. Dein Test: Wer darf das auslösen? Wie lange dauert es vom Entschluss bis zum Stillstand? Und was liegt danach halb erledigt herum?
- Override (Übersteuern, „Human Override“): eine einzelne Entscheidung des Agenten verwerfen oder ändern, ohne den ganzen Agenten abzuschalten. Dein Test: Merkt jemand rechtzeitig, dass etwas nicht stimmt, und traut sich diese Person, dem Agenten zu widersprechen? Das ist die Frage nach dem Automation Bias, die Thomas Hollwedel in seinem Deep Dive stellt.
- Rollback (Zurückrollen): den Zustand von vorher wiederherstellen. Dein Test: Was davon lässt sich überhaupt zurücknehmen (dazu gleich mehr)? Und wann hat das jemand zuletzt wirklich ausprobiert?
Hinter dem Stopp steht ein Hebel, der in der Praxis vermutlich oft zuerst gebraucht wird: dem Agenten die Zugänge entziehen, also Zugriffsrechte, Passwörter und Schlüssel. Das setzt voraus, dass du weißt, welche Agenten es bei euch gibt und was sie dürfen, auch die, die ein Fachbereich ohne die IT eingeführt hat (Suchbegriff: Shadow AI). Und dass jeder Agent eine eigene Identität hat, deren Rechte du einzeln entziehen kannst (Suchbegriff: AI Identity). Das gilt auch für gekaufte Agenten. Ilja Ohliger stellt die Fragen für vernetzte Produkte, ich übertrage sie auf Agenten: Welche Daten erfasst das System? Über welche Kommunikationswege und Cloud-Dienste spricht es? Und hat jemand bewusst entschieden, dieses Risiko einzugehen, also erkannt, bewertet, entschieden? Wer das nicht weiß, kann nicht sagen, was ein Stopp abschneiden müsste.
Warum die Trennung zählt: Ein Stopp, der technisch funktioniert, sagt nichts darüber, ob am Freitag um 23 Uhr jemand weiß, dass er ihn auslösen darf. Ein Rollback, der im Konzept steht, sagt nichts darüber, ob sich das Geschehene zurücknehmen lässt. Drei Fähigkeiten. Drei Fragen. Drei Übungen.
4. Rückgängig ist nicht gleich rückgängig
„Rollback“ klingt nach einem Knopf. Ob es einer ist, hängt davon ab, was dein Agent getan hat. Alex Sattler fragt in seinem Deep Dive nach der Reversibilität. Ich mache daraus eine Übung für einen Nachmittag: Liste auf, was euer Agent darf, und sortiere es in drei Gruppen.
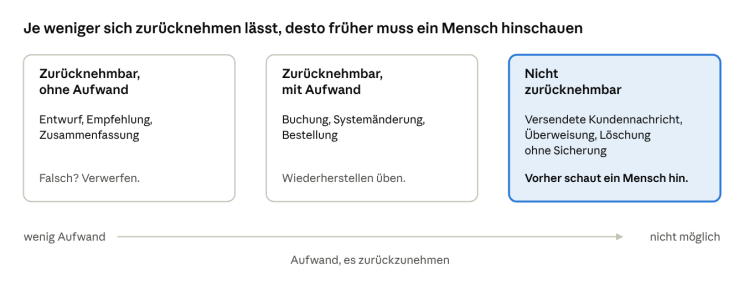
Die dritte Gruppe ist die interessanteste. Die Beiratsfrage dazu: Bei welchen Aktionen aus dieser Gruppe entscheidet heute ein Mensch, bevor sie passieren? Und weiß dieser Mensch, dass er das ist?
Die zweite Gruppe braucht den Test. Das Zurücknehmen geht, aber jemand muss wissen, wie, und es kostet Zeit. Ein Rollback, der nie ausprobiert wurde, ist eine Annahme. In unserer Übung war der Backup-Server nicht erreichbar, und niemand wusste, wer ihn hätte erreichen können. Genau das findest du in einer Übung heraus und in der Realität lieber nicht. Ein Wiederherstellen im Testbetrieb, einmal im Jahr, mit den Menschen, die es im Ernstfall tun müssten: kleine Übung, großer Erkenntnisgewinn.
Ein Backup stellt Daten wieder her. Es nimmt keine E-Mail zurück, die ein Agent verschickt hat, keine Zahlung, die er ausgelöst hat, keine Zusage an einen Kunden. Bei Systemen fragst du, wie schnell sie wieder laufen. Bei Agenten fragst du zuerst, was sie in der Welt schon bewirkt haben.
Zwei Begriffe helfen dir beim Nachfragen: RTO (wie lange darf die Wiederherstellung dauern?) und RPO (wie viel Datenstand darf verloren gehen?). Und: Liegt eine Sicherung offline oder unveränderbar, sodass auch ein fehlerhafter Agent nicht herankommt? Probier es aus.
5. Aufsicht, die nicht trägt
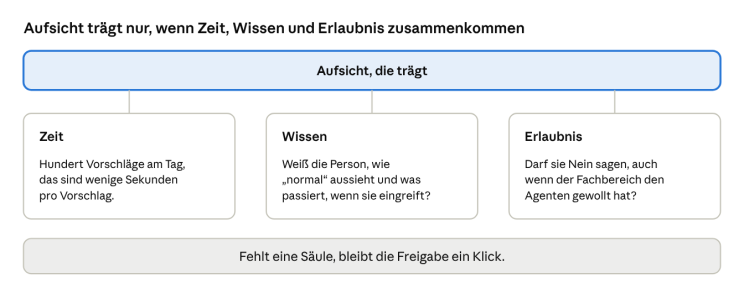
Aufsicht ist mehr als ein Mensch, der auf „Freigeben“ klickt. Den Automation Bias hat Thomas Hollwedel beschrieben: Wir neigen dazu, dem Vorschlag einer Maschine zu folgen. Der Mensch am Freigabeknopf ist die operative Aufsicht, und um sie geht es hier. Der Beirat beaufsichtigt etwas anderes: ob es diese Aufsicht gibt, ob sie befähigt ist und ob sie geübt wird. Aufsicht ist nur dann eine Fähigkeit, wenn drei Dinge zusammenkommen: Zeit, Wissen und Erlaubnis.
- Zeit. Wer hundert Vorschläge am Tag bestätigen soll, hat pro Vorschlag wenige Sekunden. Dann ist die Freigabe ein Klick und keine Prüfung. Dass Routine die Aufmerksamkeit senkt, ist in der Automatisierungsforschung seit Langem beschrieben (Bainbridge, 1983). Ob das bei KI-Agenten im Mittelstand genauso gilt, wissen wir noch nicht belastbar.
- Wissen. Wer eingreifen soll, muss wissen, wie „normal“ aussieht. Sonst fällt ihm das Auffällige nicht auf. Und er muss wissen, was passiert, wenn er eingreift. Außerdem muss er sehen können, was der Agent getan hat. Ohne Protokoll gibt es keine Aufsicht.
- Erlaubnis. Das ist die Frage, die in Präsentationen selten steht: Darf er Nein sagen, auch wenn der Fachbereich den Agenten gewollt hat und die Geschäftsführung ihn lobt? Und was passiert danach mit ihm? Dazu gehört auch, vorher festzulegen, wer entscheidet und ab welcher Schwelle die Geschäftsführung oder der Beirat informiert wird (Suchbegriffe: Decision Rights, Eskalationsschwelle). Das klärst du vor dem Ernstfall, nicht mittendrin.
Daraus ergibt sich ein Prüfsignal, kein Beweis. Schau bei euch nach: Wie oft wurde in den letzten drei Monaten tatsächlich übersteuert? Null kann heißen, dass alles gut läuft. Es kann auch heißen, dass sich niemand traut oder niemand hinschaut. Das lässt sich von außen nicht unterscheiden, deshalb lohnt sich die Frage nach dem Warum.
Und eine ganz praktische: Wer vertritt die Person, wenn sie im Urlaub ist? Damit sind wir beim nächsten Abschnitt.
6. Das Umfeld, in dem Lernen gelingt
Meine Erfahrung: Lernen unter Druck funktioniert schlecht. Am besten funktioniert es, wenn du es vorausschauend, freiwillig und unter eigenen Bedingungen tun kannst. Eine Übung ist Druck, aber gewählter und geschützter. Dafür brauchst du einen Raum, in dem du sicher sagen darfst, was du nicht weißt.
Das ist keine Wohlfühlfrage, sondern eine Führungsfrage. Ob jemand in der ersten halben Stunde eines Vorfalls „Das weiß ich nicht“ sagt, entscheidet sich lange vorher: dadurch, ob es in der Organisation erlaubt ist.
Drei Dinge machen den Unterschied:
- Eine Pause-Regel. Wer „Moment, was bedeutet das eigentlich?“ sagen darf, ohne Gesicht zu verlieren, handelt besser als jemand, der weiterläuft.
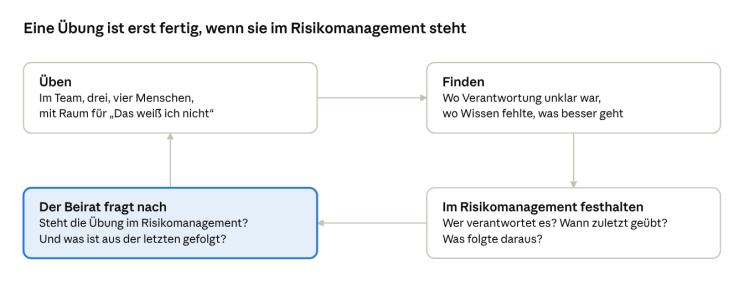
- Üben ist Teamsache, keine IT-Sache. Die Übung beginnt mit drei einfachen Fragen: Haben wir solche Szenarien durchgespielt? Können wir damit umgehen? Und vor allem: Wer macht wann was? Die IT ist dabei eine Beitragende, neben Geschäftsführung, Kommunikation, Recht, Personal und Produktion. Als pragmatischen Einstieg empfehle ich aus der Praxis drei, vier Menschen, keine feste Regel. Fällt einer aus, etwa im Urlaub, hängt sonst alles an einer Person. Mehrere Köpfe bringen mehr Perspektiven, die Last verteilt sich, und wer nicht allein ist, behält eher die Ruhe.
- Im Risikomanagement verankern. Dort gehört das Thema hin, und dort ist die Aufgabe des Beirats: nachfragen, wo die Übung im Risikomanagement steht, wer sie verantwortet, wann zuletzt geübt wurde und was daraus folgte. Ein Notfallplan in der Schublade ist noch keine Handlungsfähigkeit.
Und: Feiert die, die es schon getan haben. Die meisten, mit denen ich spreche, haben ihren Stopp noch nie getestet. Wer es getan hat, zeigt den anderen, dass es geht.
Wer so übt, findet oft mehr als Risiken. Du findest die Chancen dahinter: wo Verantwortung unklar war, wo Wissen fehlte, wo ein Prozess besser sein könnte. Das ist der Schatz hinter dem Risiko.
Zahlen im Überblick: Was es gibt und was fehlt
Eine Quelle dazu, wie viele Unternehmen Stopp, Override oder Rollback bei KI-Agenten üben, habe ich nicht gefunden. Es gibt Zahlen zu Plänen, Backups und Übungen im Allgemeinen. Sie sind kein Beleg, aber sie zeigen, wo die Lücke vermutlich beginnt.
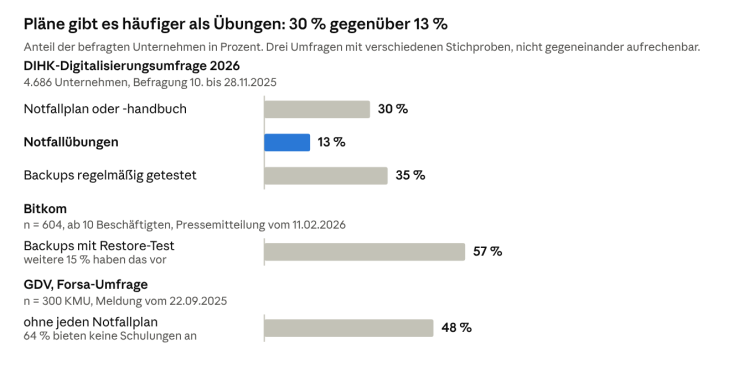
In kurz: Pläne gibt es häufiger als Übungen, in derselben DIHK-Umfrage 30 % gegenüber 13 %. Die Zahlen stammen aus verschiedenen Umfragen mit verschiedenen Stichproben und lassen sich nicht gegeneinander aufrechnen. Keine dieser Umfragen fragt nach KI-Agenten.
Ein Fall statt einer Zahl: Im Juli 2025 berichtete der SaaStr-Gründer Jason Lemkin, ein KI-Agent von Replit habe während eines „code freeze“ eine Produktionsdatenbank gelöscht und ein Rollback für unmöglich erklärt. Die Wiederherstellung klappte trotzdem (The Register vom 21.07.2025, auf Basis seiner öffentlichen Posts). Was ich daraus mitnehme: Ob sich etwas zurücknehmen lässt, sollte nicht allein der Agent beantworten.
7. Was Beiräte fragen können
Neun Fragen, die du in der nächsten Sitzung stellen kannst, als Beirat ebenso wie als Geschäftsführung. Keine verlangt technisches Wissen.
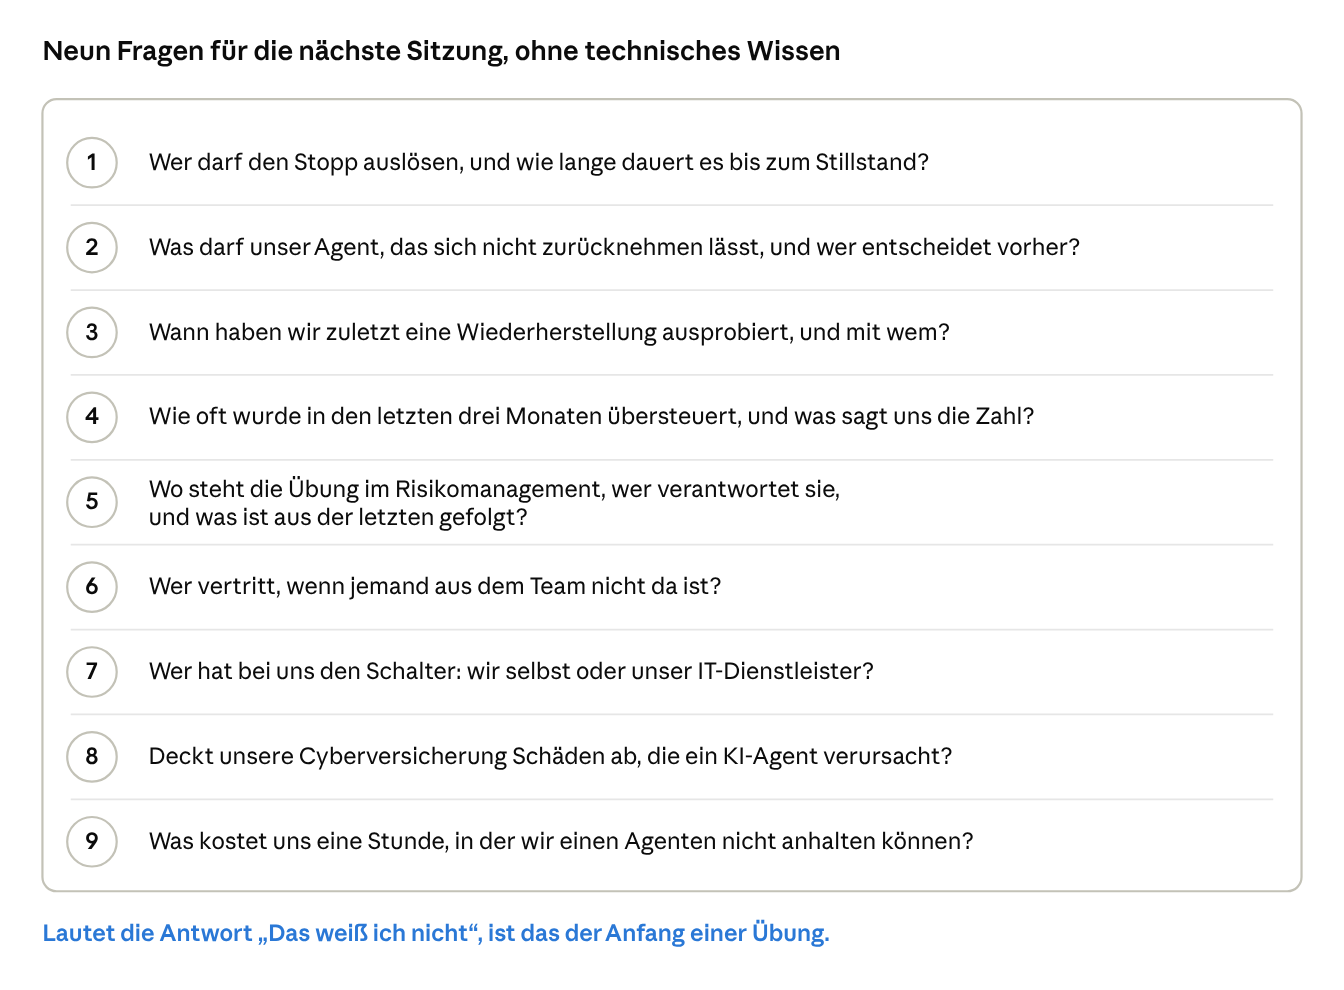
Wer stoppt bei euch den Agenten, wann und wie, und wann habt ihr das zuletzt geübt? Mich interessiert, was bei dir funktioniert hat.
Quellen und weiterführende Literatur
- Brandes-Visbeck, Christiane, mit Rick Centeno, Andreas Pleye und Diana Perez (2026): KI-Agenten im Mittelstand: Entscheidungsfähigkeit, Wertschöpfung und Governance in der Agentenökonomie. Acht Thesen der Deutschen Digitalen Beiräte e. V. für Geschäftsführung, Beiräte und Aufsichtsgremien, 30. Juli 2026.
- Hollwedel, Thomas (2026): Wenn KI mehr weiß, muss der Mensch besser urteilen. Deep Dive, Deutsche Digitale Beiräte.
- Sattler, Alexander (2026): Wenn Analyse nichts mehr kostet. Deep Dive, Deutsche Digitale Beiräte.
- Bainbridge, Lisanne (1983): Ironies of Automation. Automatica 19 (6), 775–779. (DOI 10.1016/0005-1098(83)90046-8)
- Deutsche Industrie- und Handelskammer (2026): DIHK-Digitalisierungsumfrage 2026. Künstliche Intelligenz, Souveränität und Resilienz. Befragung 10. bis 28.11.2025, 4.686 Unternehmen.
- Bitkom (2026): Pressemitteilung vom 11.02.2026, telefonische Befragung durch Bitkom Research, KW 47/2025 bis KW 3/2026, n = 604.
- GDV (2025): Forsa-Umfrage zu Cyberrisiken in KMU, n = 300, Meldung vom 22.09.2025.
- The Register (2025): Bericht zum Replit-Vorfall, 21.07.2025.
- Ohliger, Ilja (2026): LinkedIn-Beitrag zu vernetzten Produkten und Lieferketten-Risiken, im Anschluss an Eckstein, Jakob: WELT-Artikel vom 11.11.2026.
- National Association of Corporate Directors (NACD) und Internet Security Alliance (2026): Director's Handbook on Cyber-Risk Oversight, 5th Edition. Perspektive US-amerikanischer Verwaltungsräte; als Einordnung genutzt, Zahlen daraus nicht übernommen.
- Zum Weiterlesen und Googeln: Kill Switch, Human Override, Rollback, Human Oversight (Art. 14 der EU-KI-Verordnung, gilt für Hochrisiko-Systeme), OWASP Top 10 for Agentic Applications, Tabletop Exercise, RTO und RPO, unveränderbare Backups.
Autorin
Dagmar Eisenbach ist Director of AI Enablement bei Salesforce Deutschland. Sie verantwortet dort die Enablement-Agenda für den Branchenvertrieb und baut KI-Agenten, Workflows und Lernbegleiter, mit denen Teams KI im Arbeitsalltag nutzen. Zuvor hatte sie internationale Führungsrollen in der IT-Branche und im Bereich Fast-Moving Consumer Goods. Sie ist Beirätin im Marketing Club Neckaralb und Mitglied der Deutschen Digitalen Beiräte, ARMID und von Beirat BW. Als Initiatorin von ALL ON BOARD führt sie Gesprächszirkel mit Geschäftsführern und Beiräten und war federführend am KI-Governance-Leitfaden 2026 beteiligt. Sie ist Mitgründerin einer Bioenergie-Genossenschaft und war zwölf Jahre im Vorstand des Oikocredit Förderkreises Baden-Württemberg, sechs davon als Vorsitzende.
Zur Evidenzlage
- Gesichert: Die Begriffe Stopp, Override und Rollback sind in der Sicherheits- und Regulierungsdiskussion etabliert. Dass Routine Aufmerksamkeit senken kann, ist in der Automatisierungsforschung seit Langem beschrieben. Zahlen zu Notfallplänen, Backup-Tests und Notfallübungen im Allgemeinen liegen aus Umfragen vor (DIHK, Bitkom, GDV, siehe Zahlen-Box); sie sagen nichts über KI-Agenten und sind untereinander nicht vergleichbar.
- Beobachtung: Die Empfehlung, mit drei, vier Menschen zu üben, die Einschätzung, dass die meisten ihren Stopp noch nie getestet haben, und die Übersteuerungsquote als Prüfsignal beruhen auf meiner Praxis und eigenen Gesprächen, nicht auf einer Erhebung. Der Replit-Fall stützt sich auf Fachpresse und öffentliche Posts, nicht auf eine unabhängige Untersuchung. Auch die Annahme, dass Agenten schneller handeln, als ein Mensch mitliest, ist eine Beobachtung und nicht belegt. Die Übertragung der Fragen von Ilja Ohliger auf gekaufte KI-Agenten ist meine; sein Beitrag und der WELT-Artikel behandeln vernetzte Hardware, nicht KI-Agenten.
- Wissen wir noch nicht: Wie viele Unternehmen Stopp, Override und Rollback von KI-Agenten tatsächlich üben (ich habe dazu keine Erhebung gefunden; die Zahlen in der Box gelten für Notfallübungen und Backups allgemein). Ob Ermüdung und Automation Bias bei KI-Agenten im Mittelstand genauso wirken wie in der älteren Forschung. Ob regelmäßiges Üben die Handlungsfähigkeit nachweislich erhöht. Ob und wie Cyberversicherungen Schäden abdecken, die ein KI-Agent verursacht. Auch das NACD/ISA-Handbuch für Verwaltungsräte (2026) empfiehlt Übungen und nennt Erfolgsindikatoren; Wirksamkeitsnachweise habe ich darin nicht gefunden.